Co się wydarzyło
-
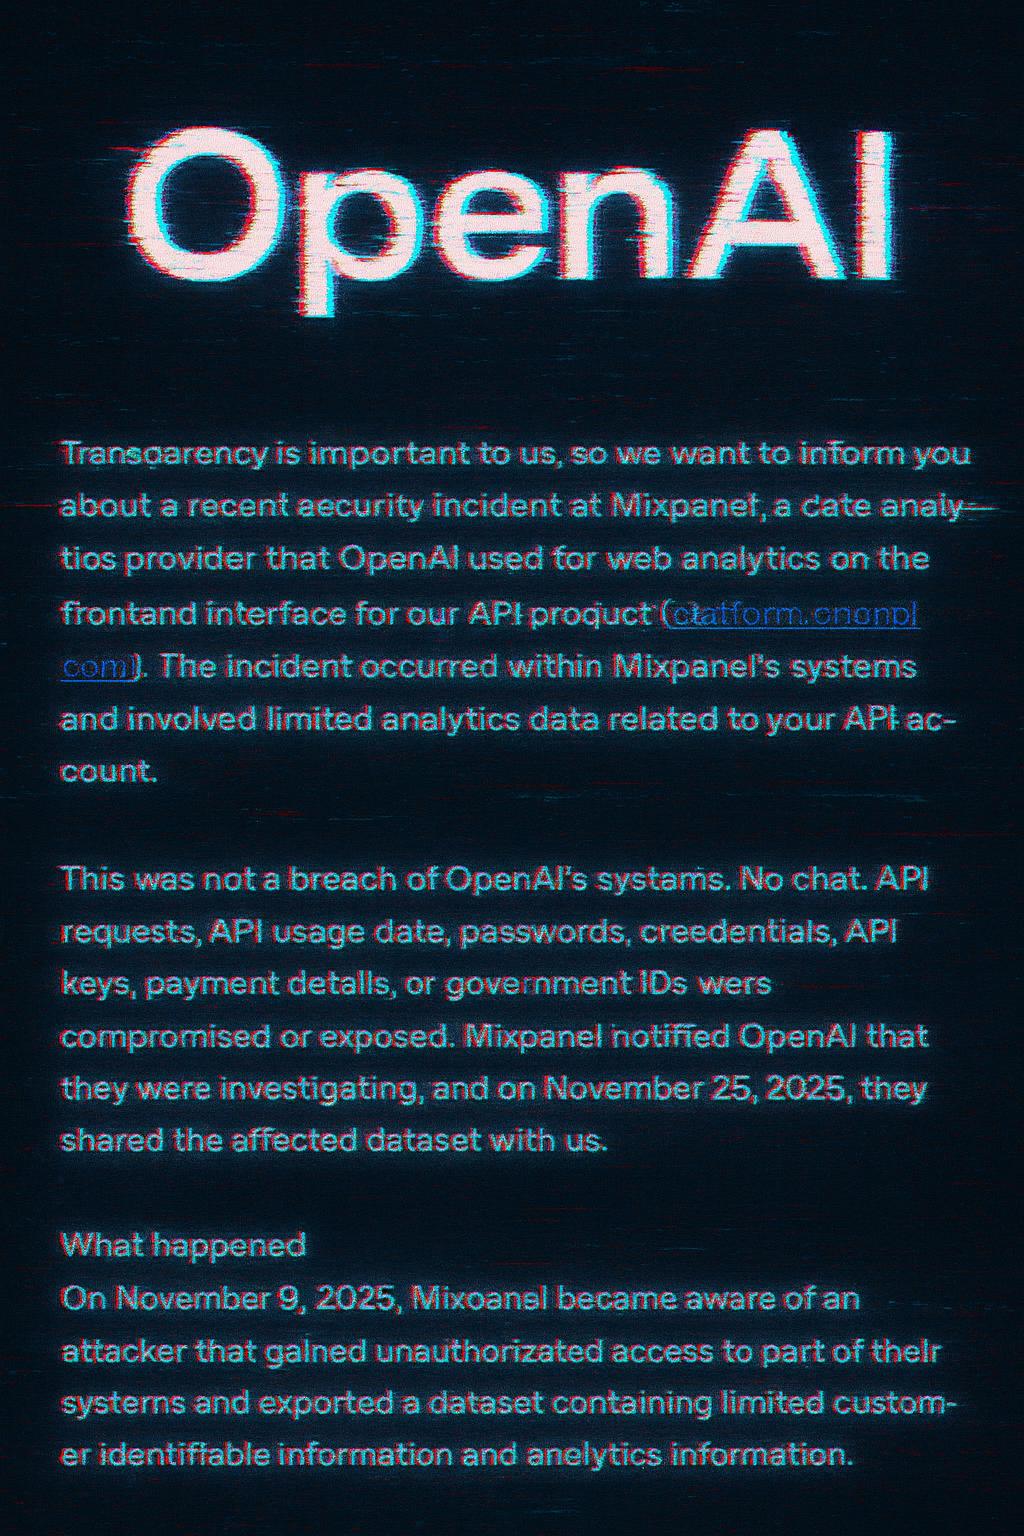
9 listopada 2025 r. atakujący przeprowadzili kampanię smishingową wymierzoną w Mixpanel — zewnętrznego dostawcę narzędzi analitycznych wykorzystywanych przez OpenAI przy platformie deweloperskiej.
-
W wyniku tej akcji hakerzy uzyskali nieautoryzowany dostęp do części systemów Mixpanel i wyeksportowali zestaw danych zawierających „ograniczone informacje analityczne i identyfikujące” użytkowników.
-
25 listopada 2025 r. Mixpanel przekazał OpenAI pełne informacje o skali incydentu; tego samego dnia OpenAI opublikowało oficjalne oświadczenie.
🧾 Jakie dane zostały wykradzione
Zgodnie z oświadczeniem OpenAI, wyciek dotyczy ograniczonego zakresu danych użytkowników API, nie obejmując wrażliwych informacji.
Konkretny zestaw danych:
-
Imię i nazwisko podane przy koncie API.
-
Adres e-mail przypisany do konta API.
-
Przybliżona lokalizacja — miasto / region / kraj (na podstawie metadanych przeglądarki).
-
Informacje o systemie operacyjnym i przeglądarce używanej przy logowaniu.
-
Źródła odsyłające (referring websites) + identyfikatory organizacji lub użytkownika powiązane z kontem API.
Czego NIE wykradziono:
-
Nie doszło do naruszenia systemów OpenAI.
-
Nie wyciekły: hasła, klucze API, dane użycia API, dane płatnicze, logi czatów ani inne wrażliwe informacje.
🛡 Reakcja OpenAI — co zrobiło i co poleca użytkownikom
-
OpenAI natychmiast odcięło Mixpanel — usunięto jego integrację z produkcyjnych środowisk.
-
Firma rozpoczęła przegląd wszystkich zewnętrznych partnerów i zaostrzyła wymagania bezpieczeństwa wobec vendorów.
-
Użytkownicy, których dane mogły zostać ujawnione, są powiadamiani osobiście.
-
OpenAI radzi: zachowujcie czujność — możliwe są próby phishingu lub socjotechniki wykorzystujące skradzione dane.
-
Choć hasła i klucze nie wyciekły, firma zaleca włączenie uwierzytelniania dwuskładnikowego (MFA) dla zwiększenia bezpieczeństwa.
Eksperci komentują, że choć skala wycieku nie jest ekstremalna („low-sensitivity data”), to taka kombinacja informacji (e-mail, imię, lokalizacja, metadane przeglądarki) — w rękach przestępców może posłużyć do bardzo skutecznych kampanii phishingowych.
🧨 Co to oznacza — i dlaczego warto się tym przejąć
🔁 1. Łańcuch dostaw (vendor ecosystem) jako główne zagrożenie
To pokazuje, że nawet jeśli Twoje core-systemy są dobrze zabezpieczone — słaby partner to słaby punkt. W świecie AI i narzędzi sieciowych — integracje z zewnętrznymi vendorami są konieczne. Ale to one najczęściej stają się celem. Ten incydent to typowy przykład ryzyka łańcucha dostaw: vendor-analityka → śledzenie użytkowników → atak socjotechniczny → wyciek danych.
Dla firm i twórców AI oznacza to: musisz audytować nie tylko własne zabezpieczenia, ale też zabezpieczenia vendorów.
👥 2. Dane „mało wrażliwe” = nadal cenne
Choć nikt nie ukradł haseł ani treści czatów, to przypomniane: imię, e-mail, metadane → to wystarczający zestaw do celowanego phishingu, wyłudzeń, socjotechniki. W połączeniu z automatyzacją i generatywną AI — zagrożenie rośnie.
🔥 3. Zaufanie i transparentność — priorytet
OpenAI pokazało, że szybka reakcja + transparentny komunikat to podstawa. Jednak to nie wystarczy. W kontekście AI — każdy incydent, vendor leak czy wyciek, może podważyć reputację, zainteresowanie regulacjami, prawo do prywatności. Ten przypadek to sygnał alarmowy dla całej branży.
🧱 4. Wymagania dla branży: vendor-higiena, backup plan, minimalizacja danych
-
Audyty vendorów i okresowy przegląd ich zabezpieczeń.
-
Minimalizacja danych analitycznych (tu: czy naprawdę potrzebujemy imion + e-mail + lokalizacji?).
-
Plan awaryjny: wyłączanie zewnętrznych vendorów, szybkie powiadomienia, transparentność, wsparcie dla użytkowników.
📌 Wnioski
Incydent z Mixpanel to klasyczne ostrzeżenie: nawet technologiczny gigant jak OpenAI nie jest odporny, jeśli zaufa złemu partnerowi. W świecie AI i integracji zewnętrznych — każdy vendor, każda biblioteka, każde API to potencjalny wektor ataku.
Dla nas, jako obserwatorów i analityków bezpieczeństwa — to dowód, że musimy patrzeć szerzej: nie tylko na LLM, malware i prompt injection, ale także na ekosystem dostawców, integracje, analitykę, łańcuch zależności.
OpenAI podjęło szybkie kroki — odcięło Mixpanel, podjęło audyt, ostrzegło użytkowników. Ale to dopiero początek — lekcja zaufania, odpowiedzialności i bezpieczeństwa, którą branża AI musi wbić sobie do głowy.