OAuth i autoryzacja w MCP — kto ma prawo wywołać Twój serwer i jak to kontrolować
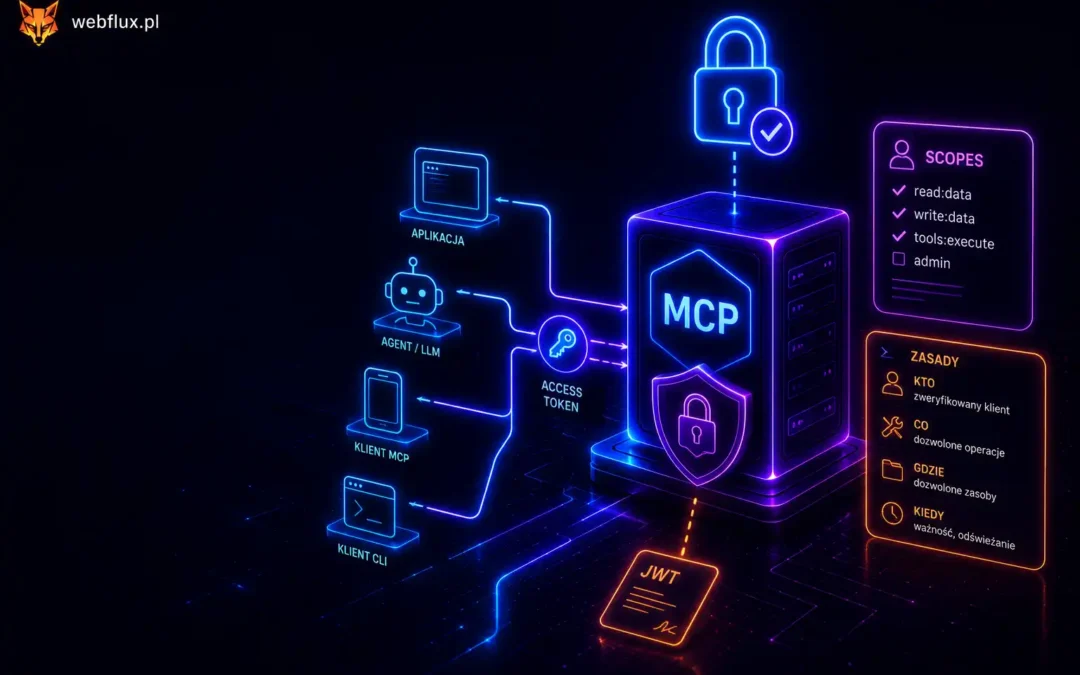
Poprzednie artykuły skupiały się na tym co przepływa między klientem a serwerem MCP i jak. Ten artykuł pyta o coś innego: kto w ogóle ma prawo nawiązać to połączenie? To jest pytanie o autoryzację — i ma dwie warstwy które łatwo pomylić. Warstwa 1: kto może wywołać...
Transport MCP: stdio, SSE i Streamable HTTP — historia ewolucji i wybór dla własnego serwera
Poprzedni artykuł pokazał że wiadomości MCP to JSON-RPC — zawsze ta sama struktura, niezależnie od kontekstu. Teraz pytanie: jak te wiadomości fizycznie podróżują między klientem a serwerem? To jest właśnie transport. Protokół definiuje co wysyłasz. Transport...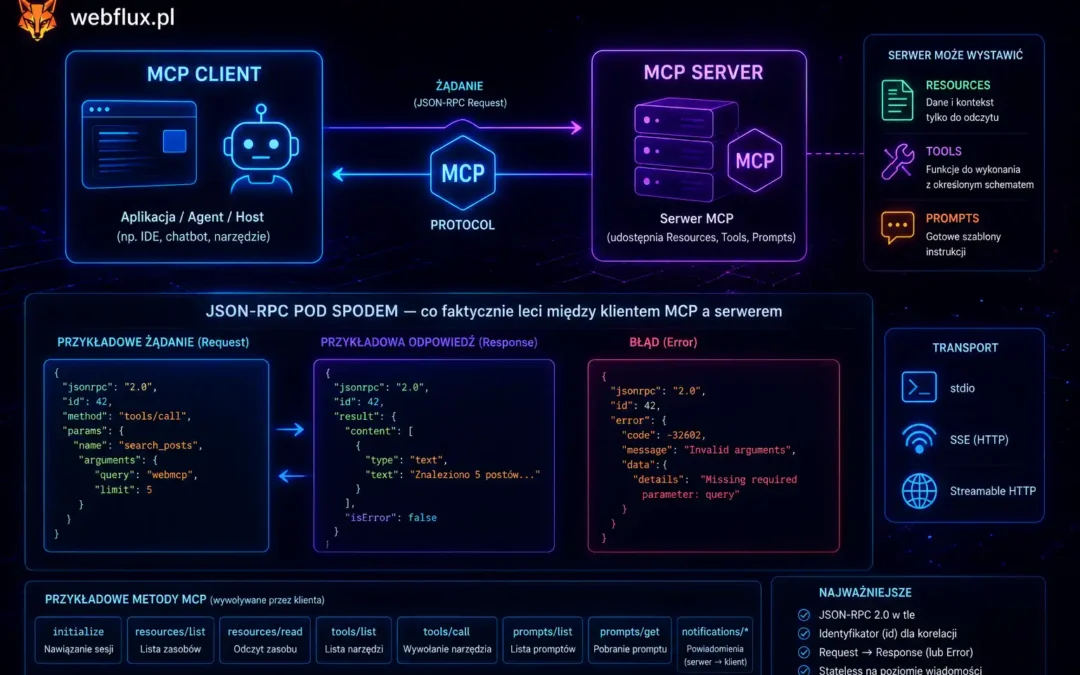
JSON-RPC pod spodem — co faktycznie leci między klientem MCP a serwerem
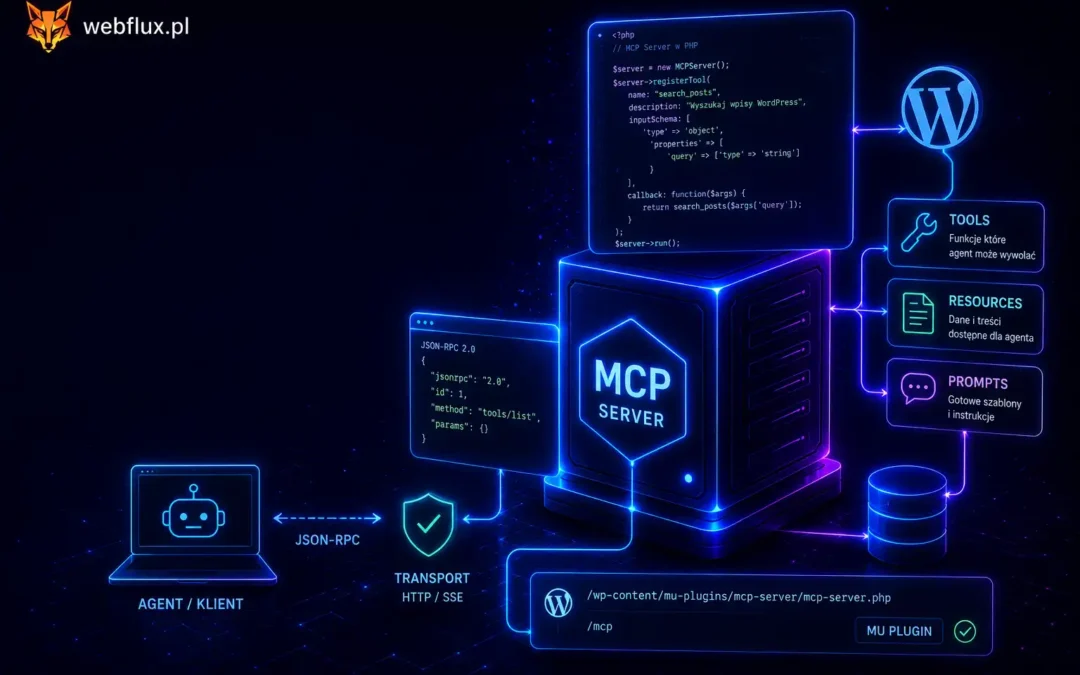
Dwa poprzednie artykuły opisywały role i prymitywy MCP w kategoriach architektury. Ten artykuł schodzi poziom niżej — do bajtów. Do tego co faktycznie leci między procesami gdy agent wywołuje narzędzie. Rozumienie tej warstwy ma jeden konkretny cel praktyczny: możesz...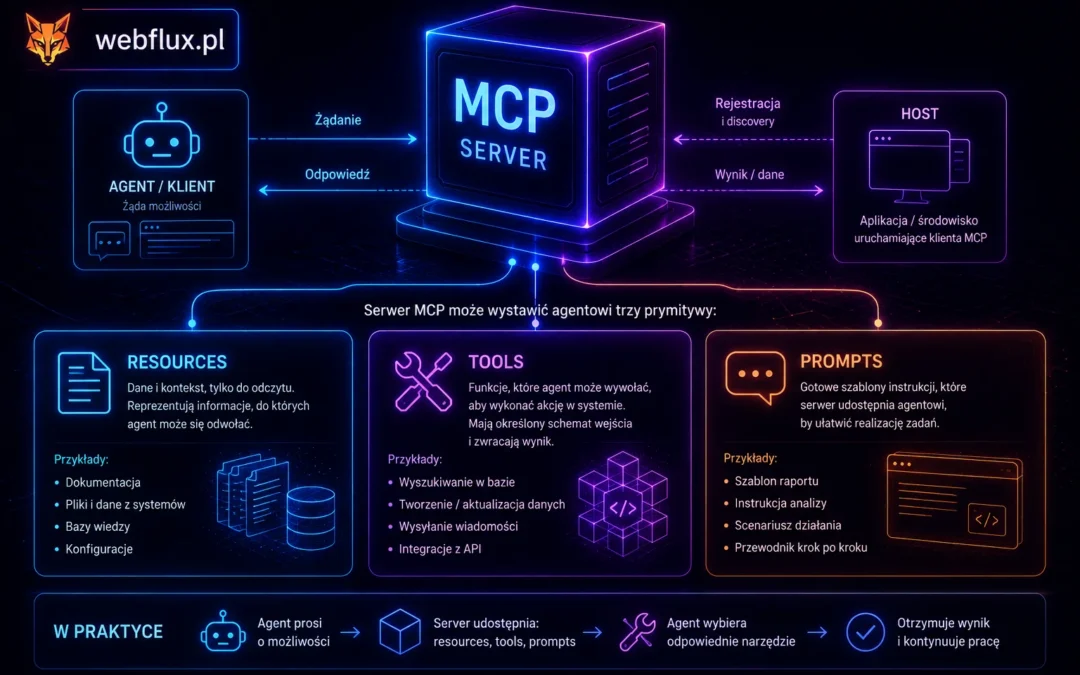
Trzy prymitywy MCP: Resources, Tools, Prompts — co serwer może wystawić agentowi
Artykuł 2 z serii MCP na części pierwsze ← Trzy role: host, klient, serwer W poprzednim artykule ustaliliśmy że serwer MCP „wystawia możliwości dla agentów.” Brzmi ogólnie. W specyfikacji MCP te możliwości mają konkretną taksonomię — trzy typy i tylko...