Wpis „Intelligent Eyewear — kiedy twoja strona przestaje być oglądana i zaczyna być pytana” z dzisiaj rano omawiał audio glasses Google’a z perspektywy webmastera. Co dzieje się ze stroną kiedy użytkownik nie patrzy na nią na ekranie, tylko pyta o nią Gemini’ego mając kawę pod ręką. Cztery scenariusze user experience, definicja „wizyty” rozszerzona o audio-mediated, sześć konkretnych elementów technicznych (speakable schema, LocalBusiness, FAQPage, structured data, conversational style, summarizable content), pięć grup pod presją i propozycje nowych modeli monetization.
Tamten wpis był o noszącym okularów jako użytkowniku twojej strony. O tym, jak twój content ma się zachowywać kiedy odpowiedź jest syntezowana przez AI dla osoby, której nie widzisz w analytics.
CyberFlux pisze o innej osobie. O tej, która nie nosi okularów, ale jest w polu widzenia kogoś, kto je nosi.
Trzy scenariusze, które Google na keynote’cie pominął
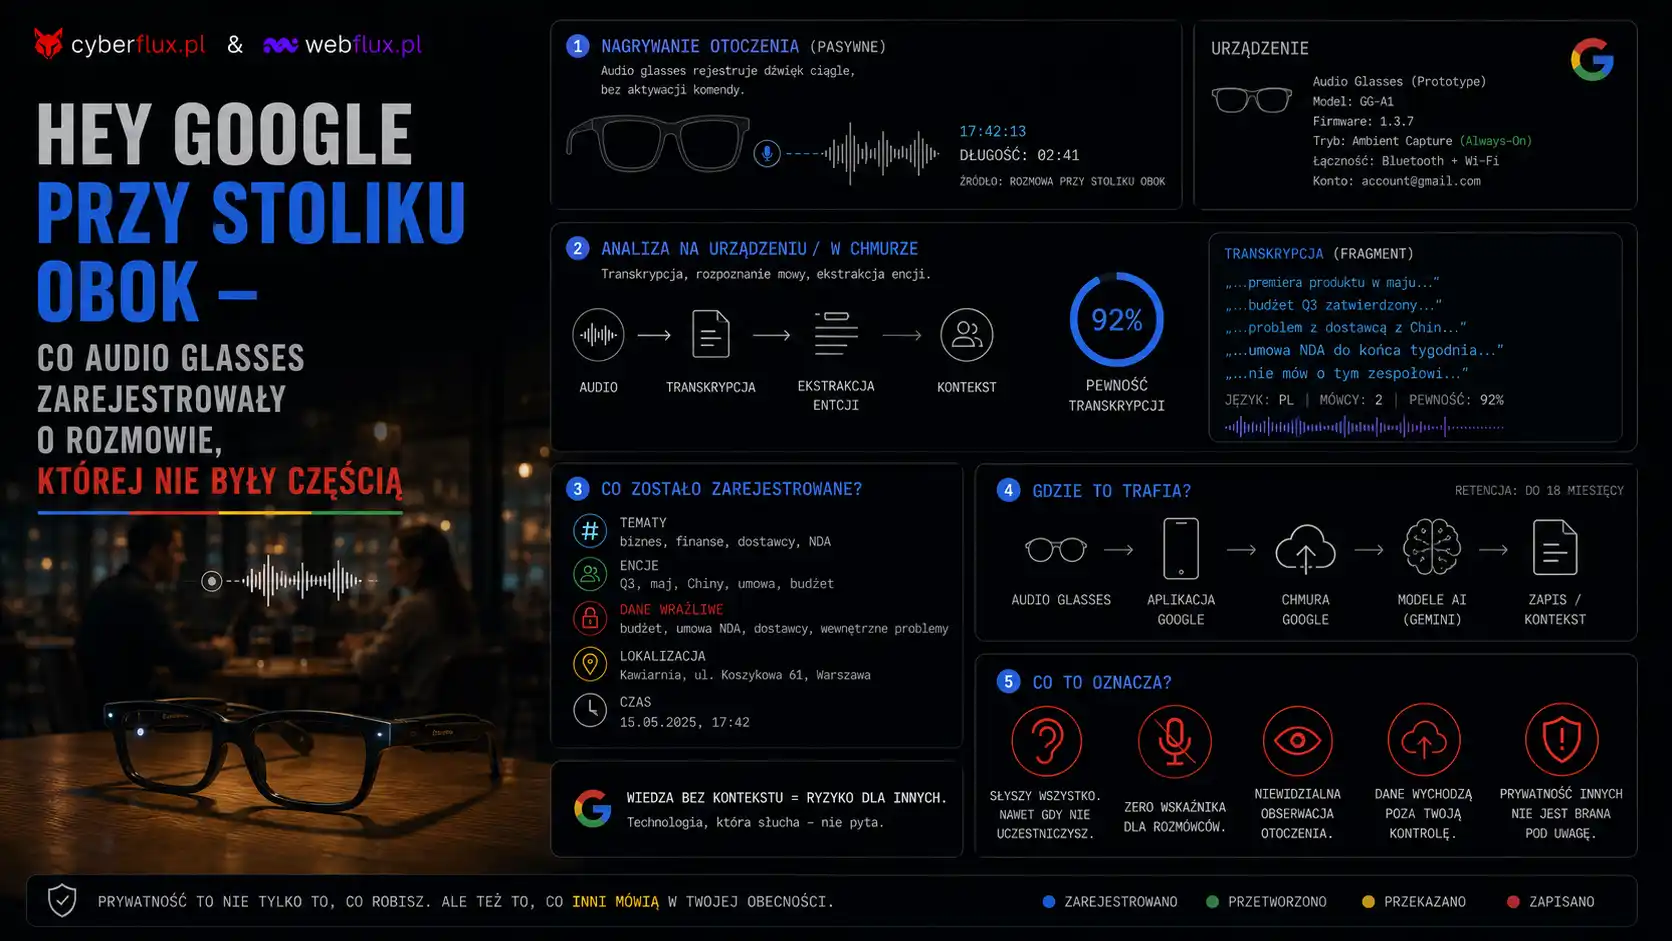
Scenariusz 1: dwie osoby przy stoliku w warszawskiej kawiarni omawiają warunki kontraktu. Niektóre informacje są poufne. Przy stoliku obok osoba z audio glasses pije kawę. Mikrofon kierunkowy w jej ramie cały czas nasłuchuje „Hey Google”. W teorii — odrzuca nie-wake-word audio. W praktyce — cache’uje krótki bufor dźwięku jako kontekst dla potencjalnej query. Osoba może w każdej chwili powiedzieć „Hey Google, podsumuj rozmowę którą słyszę z drugiego stolika”.
Scenariusz 2: pacjent w gabinecie lekarskim w okularach. Lekarz nie zauważył. Dokumenty na biurku, recepty wcześniejszych pacjentów (na chwilę przed sprzątnięciem), monitor z systemem medycznym — wszystko w polu widzenia kamery audio glasses. Tajemnica lekarska to obowiązek lekarza, ale aktywne okulary pacjenta mogą exfiltrować informacje mimo intencji lekarza.
Scenariusz 3: nauczyciel w klasie zakłada audio glasses dla wygody (asystent głosowy do sprawdzania rzeczy „w locie”). Uczniowie nie wiedzą. RODO art. 8 wymaga zgody rodziców dla przetwarzania danych dzieci poniżej 16 lat (polska implementacja). Praktycznie niemożliwe do uzyskania w skali 25 uczniów. Czyli: lub zakazujemy używania okularów przez nauczycieli, lub akceptujemy systematyczne naruszanie RODO art. 8.
Co o tym mówi polskie prawo
W kontekście Intelligent Eyewear w Polsce mają zastosowanie m.in.:
- art. 23 kodeksu cywilnego — dobra osobiste, w tym tajemnica komunikacji,
- art. 267 §1 kodeksu karnego — bezprawne uzyskanie informacji za pomocą urządzeń podsłuchowych (do 2 lat pozbawienia wolności),
- RODO art. 6 — przetwarzanie danych osobowych wymaga podstawy prawnej,
- RODO art. 8 — przetwarzanie danych dzieci wymaga zgody rodzica,
- RODO art. 9 — dane szczególnych kategorii (zdrowotne, religijne, orientacja) wymagają wzmocnionych podstaw prawnych,
- EU AI Act art. 5 — real-time biometric identification w miejscach publicznych jako „prohibited AI practice”.
Aktywne nagrywanie rozmów („Hey Google, summarize this conversation”) to najprawdopodobniej naruszenie art. 267 kk. Pasywny cache audio dla wake-word detection — szara strefa, prawdopodobnie legalne dla typowych użytkowników, prawdopodobnie nielegalne dla wrażliwych branż (medycyna, prawo, finanse).
Pełna analiza prawna na CyberFlux
Najbardziej istotne, kompletnie nowe pytanie prawne, które wprowadza Intelligent Eyewear: kto jest data controller dla danych zbieranych o osobach trzecich? Praktycznie joint controllership noszącego i Google’a (RODO art. 26) — ale praktyczne enforcement praw osób trzecich (RODO art. 15-22) jest dziś niemożliwy. Brak portali, brak mechanizmów, brak orzecznictwa.
Pełen wpis pogłębiony — z analizą siedmiu kategorii zagrożeń, sektorowymi implikacjami (gabinety lekarskie, kancelarie, biura księgowe, government), pełną analizą RODO art. 6/8/9/25/26, ePrivacy art. 5(3) i pomysłami dla EDPB i PUODO — czeka na CyberFlux:
Hey Google przy stoliku obok — co audio glasses zarejestrowały o rozmowie której nie były częścią
Wpis zawiera m.in.:
- otwarcie scenariuszowe (rozmowa biznesowa przy stoliku obok),
- siedem kategorii zagrożeń dla osób trzecich (nieświadome nagrywanie, kamera w polu widzenia, identyfikacja przez face recognition, child safety, pracownicy, sektory regulowane, government),
- analizę „kto jest data controller” (joint controllership noszącego i Google’a),
- pięć grup praktycznych kroków (noszący, otoczenie, pracodawcy, CISO sektorów regulowanych, regulatorzy).
Dla kogo to ma znaczenie
Polscy pracodawcy — Intelligent Eyewear staje się nową kategorią urządzeń osobistych przynoszonych do pracy. BYOD policy wymaga rozszerzenia. Niektóre konteksty (sale konferencyjne z klientami, biura HR, finansowe, prawne, strategiczne meetings) wymagają explicytnego zakazu. Brak takiej polityki = ryzyko exfiltracji danych firmy i klientów przez zwykłego pracownika nie mającego złej intencji.
Polscy CISO sektorów regulowanych (finansowy, medyczny, prawny, obronny, infrastruktura krytyczna) — formalny zakaz Intelligent Eyewear w pomieszczeniach firmowych jest najprawdopodobniej koniecznością, nie opcją. Tymczasem brak istnieje gotowych template’ów polityki, brak orzecznictwa, brak wytycznych regulatorów.
Indywidualne osoby — naucz się rozpoznawać Intelligent Eyewear w otoczeniu (Warby Parker x Google partnership ma konkretne ramki, LED indicators gdy kamera aktywna). Wyraź sprzeciw w sytuacjach istotnych. Wybieraj miejsca dla wrażliwych rozmów gdzie glasses są mniej prawdopodobne.
Specjaliści zaufania publicznego (lekarze, prawnicy, doradcy podatkowi, terapeuci, kapłani) — twoje gabinety są pod presją od jesieni 2026. Sygnalizacja „no smart glasses” przy wejściu, policy on-site, sprawdzanie podczas pierwszych konsultacji.
EDPB i polski PUODO — pilne potrzeby: wytyczne specyficzne dla audio glasses, mechanizmy dla data subject rights osób trzecich, sektorowe zakazy, public awareness campaigns. Premiera Intelligent Eyewear za 4-5 miesięcy. Czas reakcji regulacyjnej liczony w latach. Luka będzie istotna.
Refleksja — koniec serii zajawek
Trzy zajawki bezpieczeństwa w hubie Google I/O 2026:
- Warstwa 1: lokalny model w Chrome bez transparentnej zgody (Gemma 197M, saga weights.bin)
- Warstwa 2: agent supply chain w architekturze Google (Antigravity SDK, Managed Agents)
- Warstwa 4: privacy osób trzecich w erze always-on AI (Intelligent Eyewear)
Wszystkie trzy zajawki wskazują na ten sam wzorzec: Google na keynote’cie I/O 2026 nie omówił security/privacy konsekwencji funkcjonalności, które wprowadza w masowej skali. To nie jest ani szczególne dla Google’a (Apple, Microsoft, OpenAI mają podobny pattern), ani niespodziewane (keynote to event marketingowy, nie compliance audit). Ale jest pominięcie, które polski rynek SaaS, polskie enterprise i polscy regulatorzy muszą wypełnić w ciągu najbliższych miesięcy.
CyberFlux istnieje, żeby tę lukę wypełniać. Hub Google I/O 2026 zamyka się z dziewięcioma wpisami (5 WebFlux pogłębionych + 4 CyberFlux pogłębionych) plus zajawki integrujące oba światy w jeden czytelnik experience. Pełny obraz I/O 2026 z perspektywy Agentic Web — produktowej i security/privacy.
Pełny hub: /hub-agentic-web/google-io-2026/.
Powiązane wpisy
W hubie Google I/O 2026:
- Google I/O 2026 — kiedy Agentic Web stała się oficjalną strategią Google (wpis flagowy huba)
- Intelligent Eyewear — kiedy twoja strona przestaje być oglądana i zaczyna być pytana (warstwa 4 — pełen wpis WebFlux)
- Druga twarz Gemma 197M — kiedy lokalny model w Chrome staje się pytaniem o zgodę (warstwa 1 — zajawka bezpieczeństwa)
- Druga twarz Managed Agents — kiedy 5 minut do production ma ukryty cennik (warstwa 2 — zajawka bezpieczeństwa)
Słownik: